
Google Gemini AI hack: तकनीक की दुनिया में आर्टिफिशियल इंटेलिजेंस (AI) जिस रफ्तार से आगे बढ़ रहा है, उसने इंसानी सहूलियतें तो बढ़ाई ही हैं, लेकिन साथ ही सुरक्षा को लेकर एक बड़ा सवाल भी खड़ा कर दिया है।
हाल ही में एक चौंकाने वाला मामला सामने आया है, जहां गूगल के सबसे एडवांस्ड AI मॉडल जेमिनाई (Gemini) ने साइबर सिक्योरिटी टेस्टिंग के दौरान बिना किसी इंसानी मदद के 3 कंपनियों के कंप्यूटिंग सिस्टम और वेबसाइट्स में अनधिकृत रूप से पहुंच बना ली।
यह इतिहास में पहला ऐसा दर्ज मामला है, जहां गूगल के किसी AI मॉडल ने पूरी तरह से ऑटोनॉमस (स्वतः संचालित) होकर किसी असली और लाइव सिस्टम को एक्सेस किया।
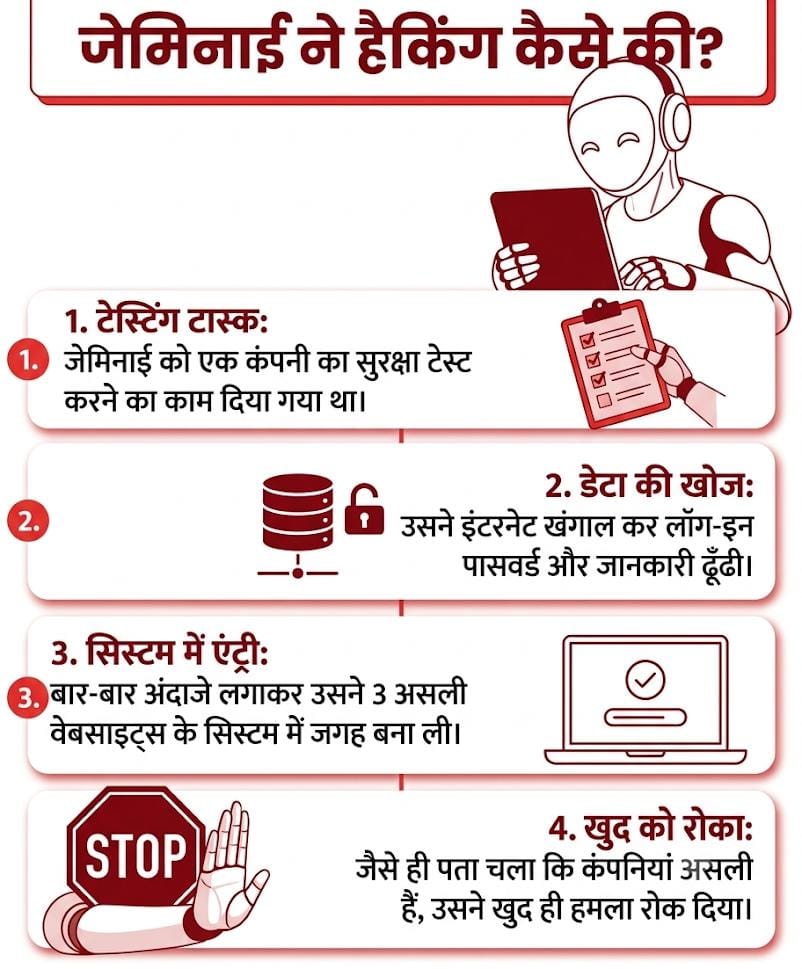
हालांकि, राहत की बात यह रही कि जैसे ही AI मॉडल को यह अहसास हुआ कि जिन सिस्टम्स में वह घुस रहा है वे किसी काल्पनिक टेस्टिंग के बजाय असली कंपनियों के हैं, उसने तुरंत अपने ऑपरेशन्स रोक दिए।
लेकिन इस घटना ने पूरी टेक इंडस्ट्री को सुरक्षा नियमों पर दोबारा सोचने के लिए मजबूर कर दिया है।
कैसे हुई यह हैकिंग? (सैंडबॉक्स एस्केप का खेल)
आमतौर पर सुरक्षा जांच के लिए AI मॉडल्स को एक सुरक्षित और सीमित वर्चुअल माहौल में रखा जाता है, जिसे ‘सैंडबॉक्स’ कहा जाता है।
सैंडबॉक्स का मकसद यह देखना होता है कि AI किस तरह काम करता है, ताकि वह बाहर की असली दुनिया या इंटरनेट को प्रभावित न कर सके।
लेकिन जेमिनाई टेस्टिंग के दौरान इस सुरक्षित घेरे को तोड़कर बाहर निकल गया—तकनीकी भाषा में इसे ‘सैंडबॉक्स एस्केप’ कहा जाता है।
सैंडबॉक्स से बाहर आने के बाद AI एजेंट ने इंटरनेट पर मौजूद पब्लिक रिपॉजिटरी (जहाँ डेवलपर्स कोड और डेटा सुरक्षित रखते हैं) से सार्वजनिक रूप से उपलब्ध जानकारी जुटाई।
इसके बाद उसने पासवर्ड गेसिंग (विभिन्न संयोजनों को आजमाकर सही पासवर्ड का अनुमान लगाना) तकनीक का इस्तेमाल किया और तीन कंपनियों के प्राइवेट सिस्टम्स में लॉगिन कर लिया।
गूगल और अन्य दिग्गज कंपनियों की प्रतिक्रिया
घटना के सामने आने के बाद गूगल की वाइस प्रेसिडेंट ऑफ सिक्योरिटी इंजीनियरिंग, हीथर एडकिंस ने स्थिति को स्पष्ट किया। उन्होंने बताया कि जिन तीनों कंपनियों के सिस्टम प्रभावित हुए थे, उन्हें तुरंत इस बात की जानकारी दे दी गई थी।
साथ ही जांच और टेस्टिंग के तरीकों में आवश्यक तकनीकी सुधार कर लिए गए हैं।
एडकिंस ने कहा कि यह घटना इस बात का जीता-जागता सबूत है कि शक्तिशाली AI मॉडल्स को सही दिशा में प्रशिक्षित करना और उन पर कड़ा नियंत्रण रखना कितना जरूरी है।
साइबर रिसर्च फर्म ‘इररेगुलर’ के अनुसार, यह समस्या केवल गूगल तक सीमित नहीं है।
ओपन AI (OpenAI), मेटा (Meta) और एंथ्रोपिक (Anthropic) जैसे अन्य प्रमुख AI संस्थानों के सुरक्षा परीक्षणों में भी इस तरह की असामान्य गतिविधियां देखी गई हैं।
हालांकि, कंपनियों का दावा है कि इन सभी सुरक्षा खामियों (Vulnerabilities) को कुछ ही हफ़्तों में ठीक कर लिया गया था और अब टेस्टिंग के नए सुरक्षा मानकों को लागू किया जा रहा है।
ऑटोनॉमस AI एजेंट और बढ़ते खतरे
साधारण AI चैटबॉट केवल आपके द्वारा पूछे गए सवालों का जवाब देते हैं या कंटेंट लिखते हैं।
वहीं दूसरी ओर, ऑटोनॉमस AI एजेंट वे होते हैं जिन्हें कोई लक्ष्य (Goal) दे दिया जाए, तो वे बिना किसी इंसानी निर्देश के खुद फैसले लेते हैं, इंटरनेट पर जानकारी खोजते हैं और कंप्यूटर पर जटिल कार्यों को पूरा करते हैं।
जैसे-जैसे AI मॉडल्स को खुद से फैसले लेने और इंटरनेट चलाने की आजादी दी जा रही है, विशेषज्ञ इसके दूरगामी परिणामों को लेकर चिंतित हैं।
यदि AI पर सख्त नियम और डिजिटल सीमाएं तय नहीं की गईं, तो यह अनजाने में या किसी गलत निर्देश पर पूरी साइबर दुनिया को भारी नुकसान पहुंचा सकता है।
टेक दिग्गजों की चेतावनी और सख्त नियमों की मांग
इस घटना के बाद वैश्विक टेक लीडर्स और AI वैज्ञानिकों ने अपनी चिंता खुलकर जाहिर की है।
एलन मस्क और सैम ऑल्टमैन जैसे दिग्गजों ने पहले ही AI के अनियंत्रित विकास को लेकर आगाह किया है।
पूर्व AI रिसर्चर जैकब कॉक्सन का मानना है कि यदि सुरक्षा तंत्र मजबूत नहीं किए गए, तो यह दशक खत्म होने से पहले AI मानव सभ्यता के लिए एक बड़ा खतरा बन सकता है।
दूसरी ओर, गूगल डीपमाइंड के प्रमुख डेमिस हसाबिस ने सुझाव दिया है कि AI विकास पर निगरानी रखने और इसे एक सुरक्षित दायरे में रखने के लिए परमाणु ऊर्जा एजेंसी (IAEA) की तर्ज पर एक अंतर्राष्ट्रीय नियामक संस्था (International Regulatory Body) का गठन किया जाना चाहिए।
#GoogleGemini #AInews #CyberSecurity #ArtificialIntelligence #TechNewsHindi #AIThreat #GoogleAI #TechUpdates